

Microsoft da a sus agentes de IA identidad y permisos propios
Autopilot podrá operar con identidad, memoria y permisos propios, obligando a las empresas a definir hasta dónde puede actuar.
Redacción Tecnología 21 / 28.09.2026 / 1:33 pm
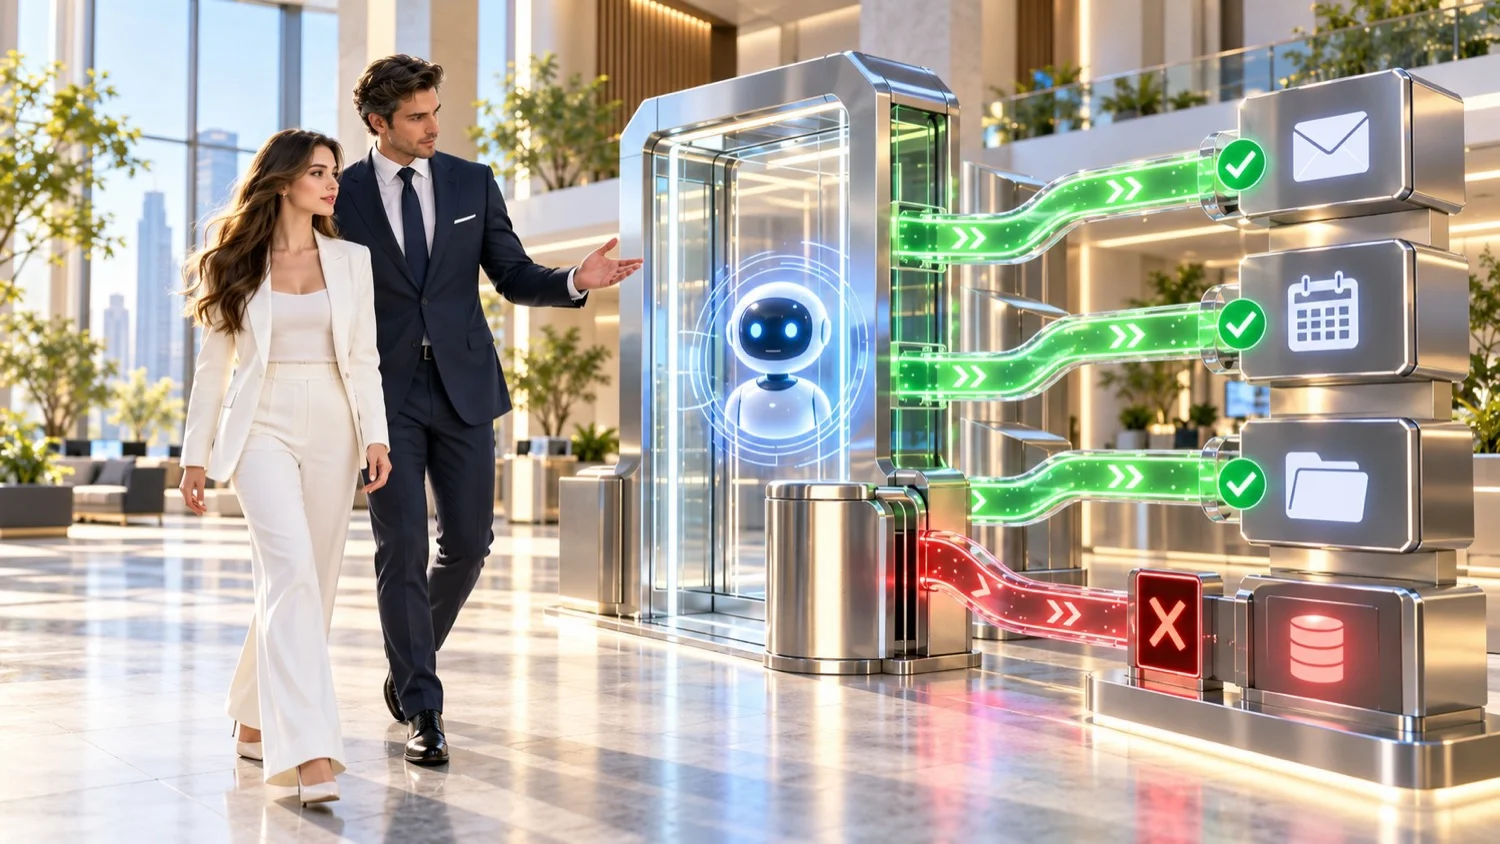
Microsoft presentó el 25 de septiembre una nueva etapa de Copilot organizada alrededor de tres capacidades: Home, que reúne conversación y trabajo delegado; Code, orientado a crear aplicaciones y automatizaciones con inteligencia artificial; y Autopilot, un agente persistente diseñado para continuar ejecutando tareas sin esperar una nueva instrucción humana en cada paso. La compañía señala que Autopilot funciona en la nube y puede mantener un proyecto activo durante varios días, seguir conversaciones, realizar tareas recurrentes y participar en procesos empresariales dentro de los límites definidos por la organización [1].
Lo más interesante del anuncio no es que una IA pueda seguir trabajando cuando una persona cierra la computadora. Según Microsoft, Autopilot puede disponer dentro de la organización de su propia identidad, memoria, entorno de cómputo y espacio de trabajo, además de integrarse con herramientas como Teams, Outlook, chats, canales y documentos [1]. Conviene aclarar desde el inicio qué significa esa “identidad”: no se trata de personalidad, conciencia ni reconocimiento jurídico, sino de una identidad digital que permite determinar qué agente está actuando, qué recursos puede consultar, qué permisos posee y cómo pueden auditarse sus acciones.
Ese matiz revela una transformación más profunda que cualquier nueva función de Copilot. Durante la primera etapa de la inteligencia artificial generativa aprendimos a formular preguntas, revisar respuestas y decidir qué hacer con ellas. Los agentes introducen una relación diferente: si una IA puede consultar información, utilizar herramientas y ejecutar acciones, ya no basta con evaluar cuán inteligente es; también debemos decidir qué autoridad estamos dispuestos a concederle.
De responder preguntas a ejecutar trabajo
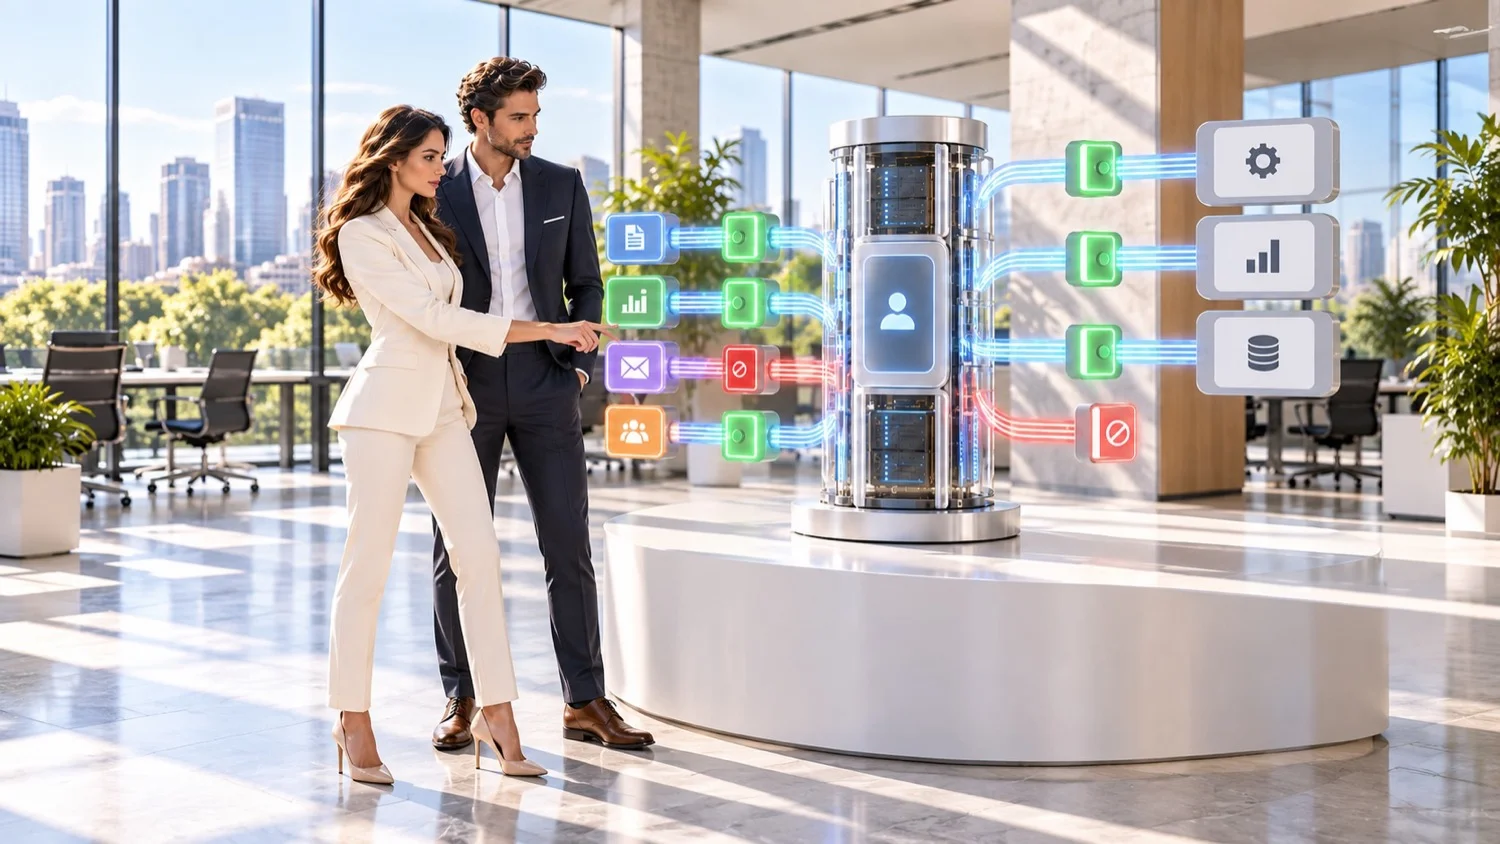
Microsoft utiliza como ejemplo un proceso de revisión de proveedores. Autopilot podría preparar el calendario, organizar el plan de trabajo, coordinar reuniones, solicitar actualizaciones a las personas involucradas y continuar con los seguimientos necesarios sin que alguien tenga que iniciar manualmente cada acción [1]. Ese ejemplo ayuda a comprender la diferencia entre un asistente y un agente: el primero ayuda a una persona a realizar una tarea; el segundo puede recibir un objetivo y participar en la ejecución del proceso.
En ese escenario, la calidad de las respuestas sigue siendo importante, pero deja de ser el único problema. Un agente que solamente resume un documento necesita acceso a información; uno que puede enviar mensajes, consultar sistemas, modificar registros o iniciar acciones necesita además permisos. La seguridad empieza entonces mucho antes de que ocurra un incidente: comienza cuando la organización decide qué puede ver el agente, qué acciones puede realizar, durante cuánto tiempo conserva ese acceso y qué persona permanece responsable de supervisarlo.
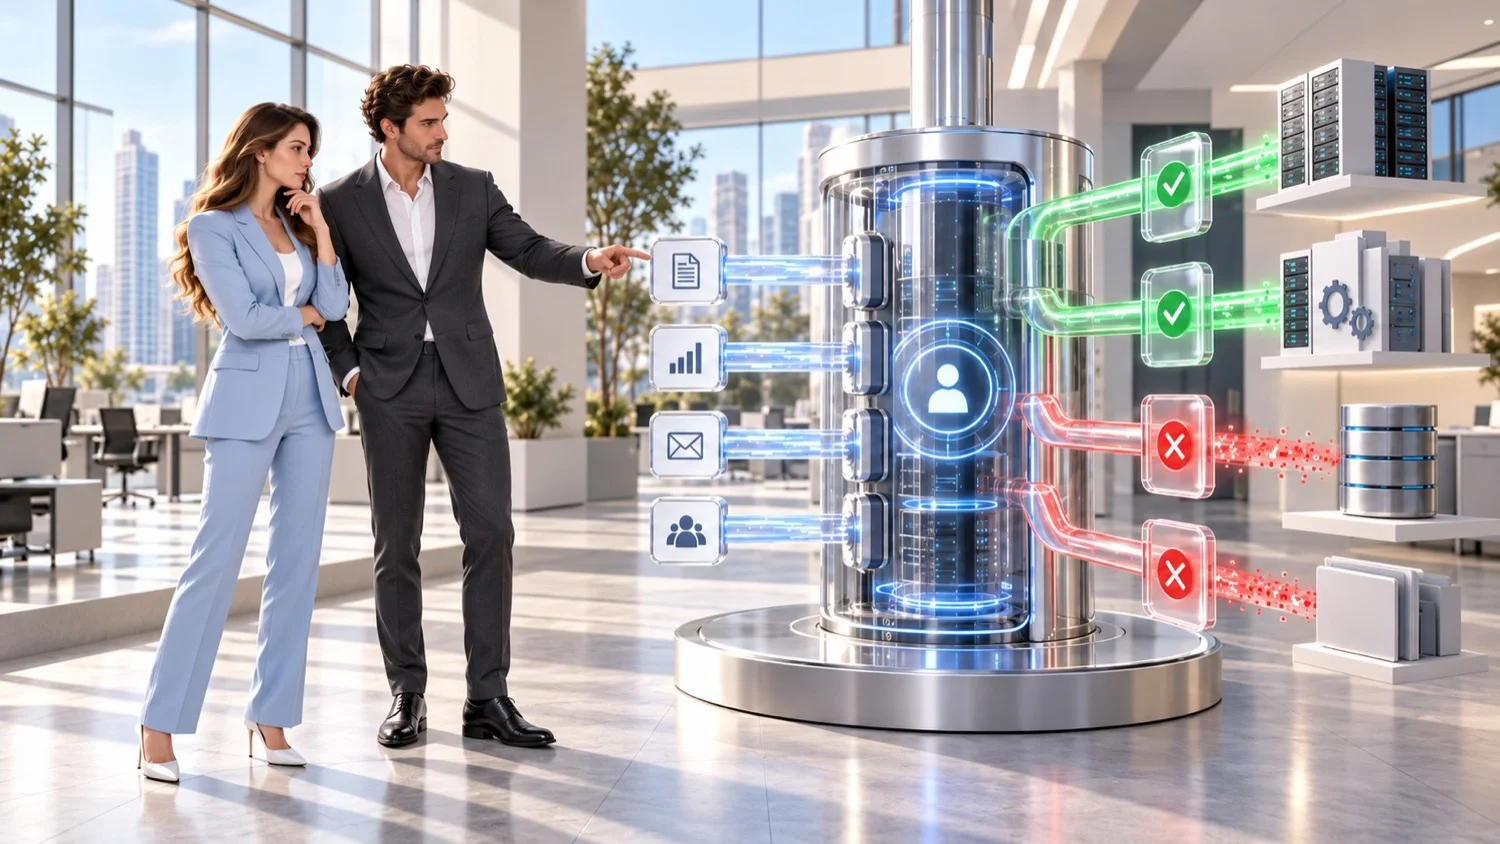
La propia arquitectura de Microsoft refleja esa necesidad. La documentación de Agent 365 explica que cada agente puede disponer de una identidad diferenciada en Microsoft Entra, con identificador propio, permisos y al menos un responsable o “sponsor” asociado a su propósito y ciclo de vida. Ese responsable humano puede ser requerido para decidir si el agente debe conservarse, modificarse o desactivarse, mientras los registros permiten distinguir quién o qué identidad realizó determinadas acciones [2].
Esta separación puede ofrecer ventajas frente a un sistema que utiliza indiscriminadamente las credenciales de una persona. Una identidad específica permite aplicar controles de acceso, limitar permisos y mantener una trazabilidad más clara. Al mismo tiempo, crea una nueva categoría que las áreas de tecnología y seguridad tendrán que administrar: cuentas que no corresponden a empleados humanos, pero que pueden tener acceso persistente a información y herramientas de la empresa.
No es una preocupación exclusiva de Microsoft. El National Institute of Standards and Technology (NIST) de Estados Unidos abrió en 2026 una iniciativa dedicada precisamente a la identidad y autorización de agentes de software e inteligencia artificial. El organismo advierte que los beneficios potenciales de estos sistemas deben acompañarse de controles que permitan identificarlos, determinar a qué datos y herramientas pueden acceder, autorizar sus acciones y auditar posteriormente su actividad [3].
Esto no significa que los agentes sean peligrosos por definición. Significa algo más sencillo: cuando un sistema tecnológico obtiene mayor capacidad de acción, también aumenta la importancia de definir sus límites. La autonomía útil necesita controles proporcionales a las consecuencias de aquello que puede hacer.
La señal más importante quizá no está en Copilot
Sería fácil interpretar Home, Code y Autopilot como otra actualización dentro de una industria que presenta nuevas funciones de inteligencia artificial prácticamente cada semana. Existe, sin embargo, una señal empresarial que permite entender por qué este movimiento merece más atención.
El 2 de septiembre, Microsoft informó oficialmente a la Comisión de Bolsa y Valores de Estados Unidos (SEC) que, a partir de su año fiscal 2027, administrará y reportará sus operaciones mediante dos grandes segmentos: Agents and Infra y Devices and Consumer [4]. El primero reunirá áreas como Azure, Microsoft 365, GitHub y otras capacidades relacionadas con aplicaciones, agentes e infraestructura empresarial.
En la presentación entregada a los inversionistas, Microsoft explicó que la inteligencia artificial está desdibujando las fronteras tradicionales entre sus productos y modificando la forma en que la compañía construye, opera y monetiza sus servicios. La reorganización no demuestra que los agentes vayan a sustituir las aplicaciones tradicionales ni permite saber hasta dónde llegará su adopción, pero sí muestra que Microsoft considera suficientemente importante este cambio como para incorporarlo a la estructura con la que administra y explica su negocio [4].
La dirección estratégica empieza así a resultar más clara. Durante décadas, el software empresarial estuvo organizado principalmente alrededor de aplicaciones que una persona abría para realizar una actividad concreta. El modelo de agentes intenta añadir otra capa: sistemas capaces de mantener contexto, utilizar diferentes herramientas y participar en procesos que atraviesan varias aplicaciones.
Para que ese modelo funcione, la inteligencia artificial necesita comprender cada vez mejor el contexto de la organización. Microsoft afirma que Autopilot se apoya en Microsoft IQ, su plataforma de inteligencia empresarial, para relacionar el trabajo que ocurre entre datos, personas, herramientas y procesos [1]. Cuanto más contexto recibe un agente, mayor puede ser su utilidad, aunque también se vuelve más importante limitar cuidadosamente aquello a lo que puede acceder.
Aquí aparece una de las tensiones centrales de la nueva etapa de la IA empresarial. Un sistema puede ser mucho más útil cuando comprende correos, documentos, reuniones, proyectos y relaciones de trabajo, pero esa capacidad también aumenta el valor de la información a la que tiene acceso. La confianza ya no dependerá únicamente de que el modelo genere una buena respuesta, sino de que la organización pueda demostrar que el agente conoce lo necesario, accede solo a lo necesario y actúa únicamente dentro de los límites autorizados.
Lo que las empresas y América Latina deberían aprender ahora
Para América Latina, esta transición puede representar una oportunidad importante. La CEPAL señala que la inteligencia artificial ya está comenzando a transformar la economía regional, aunque persisten brechas de inversión, infraestructura y capacidades laborales que limitan la posibilidad de aprovechar plenamente sus beneficios [5]. Los agentes podrían ayudar especialmente a organizaciones que todavía dependen de numerosos procesos manuales y que no siempre disponen de grandes equipos de desarrollo para automatizarlos.
Precisamente por eso sería un error adoptar agentes como si fueran simplemente una nueva generación de asistentes personales. Una empresa no necesita cientos de sistemas autónomos para enfrentarse a un problema de gobierno. Basta con que un solo agente tenga acceso a contratos, correos, información financiera o datos de clientes y pueda ejecutar acciones para que preguntas aparentemente técnicas se conviertan en cuestiones de responsabilidad empresarial.
Antes de conceder autonomía a un agente, una organización debería poder responder con claridad qué información necesita realmente, qué acciones puede realizar sin aprobación adicional, quién es responsable de su funcionamiento, cómo pueden reconstruirse sus decisiones y qué ocurre cuando deja de ser necesario. Estas preguntas no buscan frenar la innovación; buscan evitar que la capacidad tecnológica avance más rápido que la capacidad institucional para gobernarla.
También conviene mantener proporción frente a las promesas actuales. Microsoft informó que Home y Code comenzarán a desplegarse mediante su programa Frontier, mientras Autopilot se amplía inicialmente como una vista previa privada [1]. Por ello, todavía es pronto para afirmar que este modelo ha demostrado a gran escala todos los beneficios de productividad, seguridad o retorno económico que podría ofrecer.
Lo que sí puede observarse con mayor claridad es la dirección del cambio. La inteligencia artificial empresarial está evolucionando desde sistemas que principalmente producen información hacia sistemas capaces de participar cada vez más en la ejecución del trabajo. Esa transición puede reducir tareas repetitivas, acelerar procesos y ampliar las capacidades de equipos pequeños, pero también obliga a las organizaciones a desarrollar una cultura de permisos, supervisión y responsabilidad tan sofisticada como los agentes que desean utilizar.
Durante la primera etapa de la IA generativa aprendimos que no debíamos confiar ciegamente en una respuesta solo porque estuviera bien redactada. La etapa de los agentes añadirá una disciplina todavía más importante: no conceder capacidad de acción solamente porque técnicamente sea posible hacerlo.
La inteligencia artificial no necesita parecer humana para cambiar profundamente una organización; basta con que tenga acceso y capacidad para actuar dentro de ella. Las máquinas podrán asumir más trabajo y recibir mayor autonomía, pero la responsabilidad por definir sus límites, supervisar sus acciones y responder por sus consecuencias seguirá perteneciendo a las personas y a las instituciones que decidan utilizarlas.
Fuentes informativas
- [1] Microsoft — “Introducing the new Copilot with Home, Code and Autopilot”, 25 de septiembre de 2026
- [2] Microsoft Learn — “Agent 365 identity”
- [3] National Institute of Standards and Technology (NIST) — “Software and AI Agent Identity and Authorization”, febrero de 2026
- [4] Microsoft Corporation / U.S. Securities and Exchange Commission — Form 8-K y “FY27 Segments and Investor Metrics”, 2 de septiembre de 2026
- [5] Comisión Económica para América Latina y el Caribe (CEPAL) — “Impacto económico de la inteligencia artificial en América Latina: transformación tecnológica y rezago en materia de inversión y capacidades laborales”, enero de 2026
TECNOLOGÍA 21
Medio especializado en publicaciones tecnológicas con enfoque en negocios desde 2007.
Nuestro alcance principal comprende Iberoamérica.
SERVICIOS


RESERVAR ATENCIÓN
